
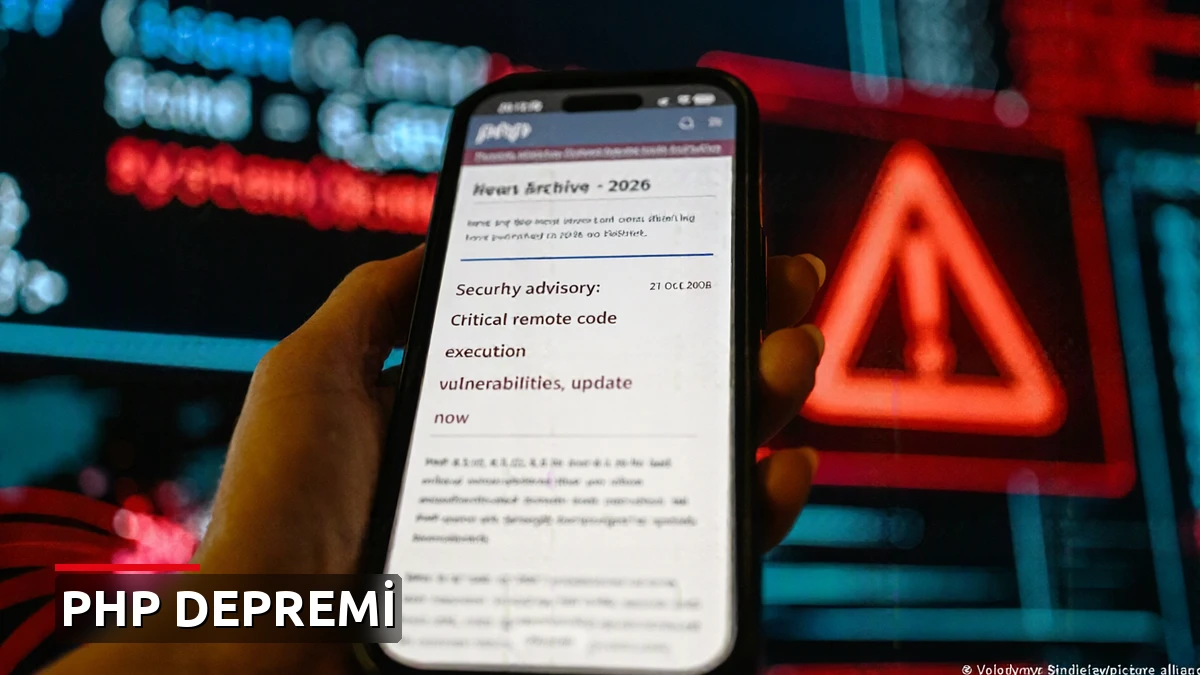
Dünya genelinde milyonlarca internet sitesinin altyapısında kullanılan PHP yazılımında iki kritik güvenlik açığı ortaya çıkarıldı. Bu gelişme, küresel siber güvenlik camiasında alarm düzeyini yükseltti.
Cloudflare CEO'su Matthew Prince, şirketin ağındaki durumu değerlendirirken çarpıcı bir açıklama yaptı. Prince, ağlarında her dakika milyonlarca saldırı girişimi tespit edildiğini belirtti. Saldırganların öncelikli hedefinin güvenlik güncellemesi yapılmamış sunucuları ele geçirmek olduğunu ve bu girişimlerin olağanüstü bir hızda gerçekleştiğini kaydetti.
Amazon Web Services de, açıkların yaygın biçimde istismar edilmeye çalışıldığını doğrulayan bir açıklama yayımladı. Dolayısıyla hem bulut altyapısı sağlayıcıları hem de güvenlik firmaları benzer bir tabloya işaret ediyor.
İngiltere'de 30'dan Fazla Kamu Hizmeti Erişime Kapatıldı
Güvenlik alarmının ardından hükümetler ve şirketler hızla önlem almaya başladı. İngiltere'de yaşanan gelişmeler bunun en somut örneği:
- 30'dan fazla kamu hizmeti internet üzerinden erişime kapatıldı
- Dört ayrı hizmette kısmi kesinti yaşandı
- Yetkililer, açıkları belirleme ve gerekli güncellemeleri yapma çalışmalarının sürdüğünü duyurdu
Uzmanlar, özellikle eski yazılımları kullanan kamu kurumları ve sağlık sistemlerinin fidye yazılımı saldırıları karşısında daha savunmasız bir konumda bulunduğunun altını çiziyor.
Tehlike Puanı 10 Üzerinden 9,2
İnternet sitelerinin yaklaşık yüzde 70'inde kullanılan PHP'deki iki açık, yapay zekâ yardımıyla keşfedildi. Yıllardır fark edilmeden varlığını sürdüren bu açıklar, saldırganların sunuculara şifre kullanmadan erişmesine, sistemleri uzaktan kontrol etmesine ve kullanıcı verilerini ele geçirmesine imkân tanıyabiliyor.
Açıklardan biri sunucuda zararlı kod çalıştırılmasına, diğeri ise kullanıcı verilerinin indirilmesine veya silinmesine olanak sağlayabiliyor. Her iki açık da uluslararası güvenlik derecelendirme sistemi CVSS 4.0'a göre şu notu aldı:
- 10 üzerinden 9,2 puan
- Bu skor, en yüksek tehlike kategorisi olan «kritik» seviyeye karşılık geliyor
Londra merkezli Royal United Services Institute'tan siber güvenlik uzmanı James Sullivan, açıkların bazılarının on yılı aşkın süredir fark edilmemiş olmasını son derece şaşırtıcı bulduğunu ifade etti.
Saldırıların Yol Açtığı Zarar Henüz Bilinmiyor
İnternet izleme kuruluşu NetBlocks'un Direktörü Alp Toker, açıkların kötü niyetli kişilerce istismar edilmesiyle internet hizmetlerindeki aksaklıkların daha geniş alanlara yayılabileceği uyarısında bulundu. Uzmanlar, saldırıların şimdiye kadar ne kadar zarara yol açtığının henüz bilinmediğini vurguluyor.
Öte yandan, güvenlik açığı bulunan bir internet sitesini yalnızca ziyaret etmenin kullanıcının cihazının otomatik olarak ele geçirileceği anlamına gelmediğinin altı çiziliyor. Asıl riskler ise şöyle sıralanıyor:
- Sunucuların ele geçirilmesi
- Kişisel verilerin sızdırılması
- Bu verilerin dolandırıcılık girişimlerinde kullanılması
Topluluk Yorumları 0
Görüş ve düşünceleriniz editöryal ilkeler doğrultusunda yayınlanır.
Yorumunuz onaylandığında bildirelim mi?
Yorumunuz editörlerimiz tarafından yayınlandığında ve size yanıt geldiğinde anlık bildirim alın.
Düşüncelerinizi paylaşmak ve tartışmaya katılmak için giriş yapın veya üye olun...
Henüz yorum yapılmamış
Bu haber hakkında ilk görüşü belirten siz olun ve tartışmayı başlatın!