
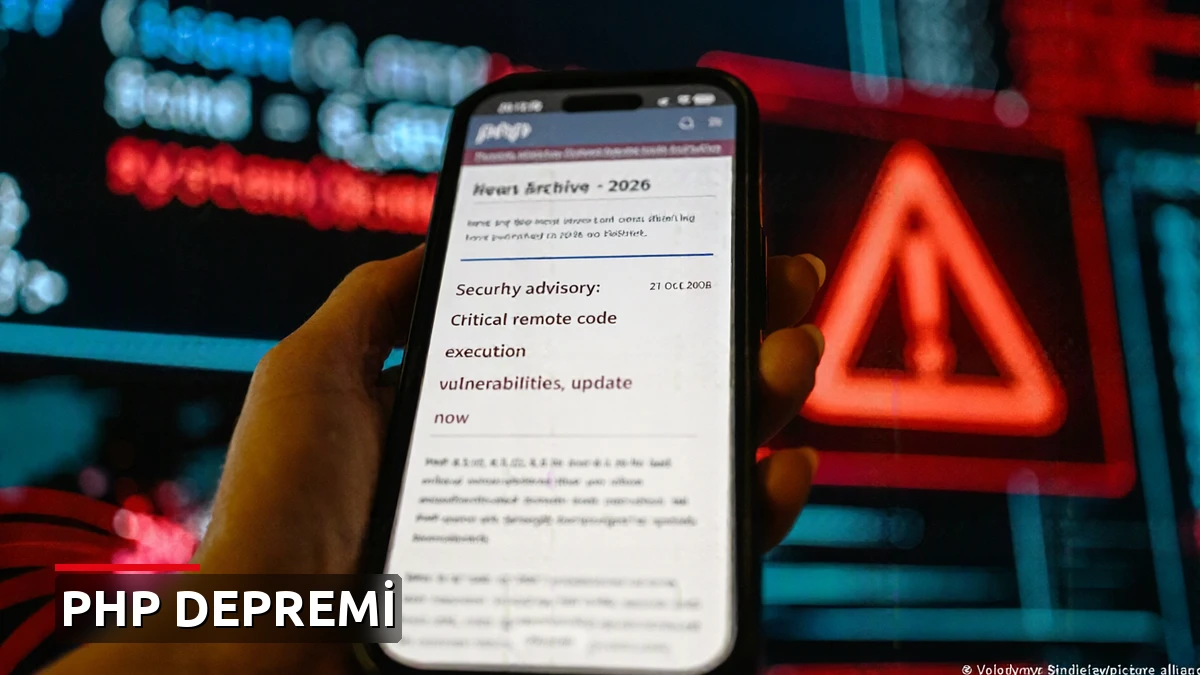
İnternet sitelerinin temel altyapısını oluşturan PHP programlama dilinde iki kritik güvenlik açığı tespit edildi. Avrupa Birliği'nin siber güvenlik yetkilileri, sistemlerini hızla güncelleyemeyen kurumlara sitelerini geçici olarak internete kapatma çağrısı yaptı.
Küresel ölçekte yaygın biçimde kullanılan PHP'nin geliştirici ekibi, güvenlik açıklarını kapatacak yamaların Türkiye saatiyle 17.00'de yayımlanacağını duyurdu. Açıkların, 10 üzerinden değerlenen CVSS v4.0 ciddiyet ölçeğinde 9,2 puan aldığı belirtildi.
Saldırganlar sistemlere uzaktan zararlı kod çalıştırabilir
Avrupa Birliği Bilgisayar Acil Durum Müdahale Ekibi (CERT-EU), 9,2 puanlık risk derecesinin saldırganların herhangi bir sisteme giriş yapmadan uzaktan zararlı kod çalıştırabileceğini gösterdiğini bildirdi. Yamaları derhal uygulayamayacak kuruluşların ilgili siteleri çevrimdışı bırakmayı değerlendirmesi gerektiği belirtildi.
Alan adı ve barındırma hizmeti sunan bir şirket de açıkların saldırganların sunucularda internet üzerinden işlem yapmasına zemin hazırlayabileceği uyarısında bulundu. Bu durumun veri hırsızlığına, sitelerin tahrif edilmesine veya tüm sistemin ele geçirilmesine yol açabileceği vurgulandı.
PHP kullanıcısı olduğu belirtilmeyen yazılımlar bile risk altında
Siber güvenlik firması Huntress, yazılımın yaygınlığına işaret ederek "PHP her yerde" ifadesini kullandı. Firma, WordPress, Drupal, Joomla ve Magento sitelerine, paylaşımlı barındırma platformlarına, kontrol panellerine ve perde arkasında PHP kullandığını belirtmeyen birçok yazılıma sessizce güç verdiğini açıkladı.
WordPress sitelerine güvenlik sağlayan Wordfence ise tüm WordPress sitelerinin PHP kurulu sunucularda çalıştığını hatırlattı. Otomatik güncellemelerin bu yamayı kapsamayacağını kaydeden firma, site sahiplerine sunucularındaki PHP yazılımını güncellemekten kimin sorumlu olduğunu öğrenmelerini tavsiye etti.
İlk saldırılar görülmeye başladı
İnternet ve bulut güvenliği şirketi Cloudflare'in Teknolojiden Sorumlu Başkanı Dane Knecht, bazı ilk saldırıların görülmeye başladığını açıkladı. Güvenlik duvarı kurallarını geçici önlem olarak güncellediklerini belirten Knecht, "Bu yalnızca geçici bir çözümdür. PHP güncellemeyi yayımlar yayımlamaz yamanızı yapın" dedi.
Avustralya Siber Güvenlik Merkezi ise kurumları sistemlerindeki PHP yapılarını belirlemeye ve şüpheli hareketleri izlemeye çağırırken, henüz bu açıkları hedef alan aktif bir saldırı tespit etmediklerini bildirdi.
Risk altındaki sürümler
- PHP 5 ve sonraki bütün sürümlerin risk altında olabileceği bildirildi.
- PHP güvenlik ekibi, etkilenen sürümler ile kapatılan güvenlik açıklarının teknik detaylarının yamalarla eş zamanlı duyurulacağını açıkladı.
- Otomatik güncelleme mekanizmalarının bu yamayı kapsaması beklenmiyor.
- Site sahiplerinin PHP sürümünü manuel olarak kontrol etmeleri gerekiyor.
Topluluk Yorumları 0
Görüş ve düşünceleriniz editöryal ilkeler doğrultusunda yayınlanır.
Yorumunuz onaylandığında bildirelim mi?
Yorumunuz editörlerimiz tarafından yayınlandığında ve size yanıt geldiğinde anlık bildirim alın.
Düşüncelerinizi paylaşmak ve tartışmaya katılmak için giriş yapın veya üye olun...
Henüz yorum yapılmamış
Bu haber hakkında ilk görüşü belirten siz olun ve tartışmayı başlatın!