
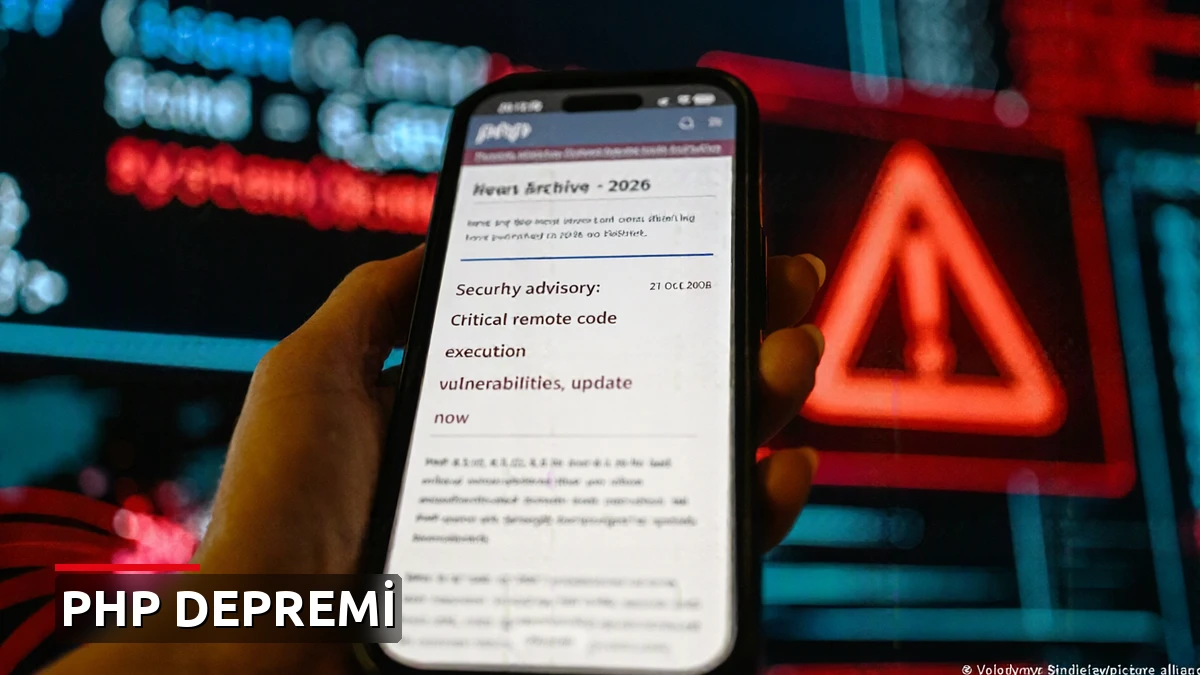
Web programlama dili PHP'de tespit edilen kritik güvenlik açığı, dünya çapında geniş bir krizi tetikledi. Önlem amacıyla çok sayıda internet sitesi ve devlet kurumunun çevrim içi hizmetleri geçici olarak erişime kapatıldı.
ABD Ulusal Güvenlik Ajansı, açığın bilgisayar korsanlarına veri sistemleri ve sunucu veritabanlarına doğrudan erişim imkânı sağlayabileceği konusunda uyardı. Almanya Federal Bilgi Güvenliği Dairesi de açıklamada "PHP programlama dilindeki kritik zafiyetler şu anda dünya çapındaki web uygulamalarını tehdit ediyor" ifadelerine yer verdi.
"Güncellemeyi derhal yükleyin"
İki kurum, Çarşamba günü yayımlanan güvenlik güncellemesinin derhal yüklenmesini önerdi. Güncellemenin uygulanamadığı durumlarda ise internet sitelerinin önlem amacıyla geçici olarak kapatılması tavsiye edildi. Yetkililer, aksi halde siber saldırganların sunucuları şifre gerekmeden ele geçirebileceği uyarısında bulundu.
Dünya genelinde internet siteleri ve web uygulamalarının geliştirilmesinde yaygın olarak kullanılan PHP'nin en az PHP 5 sürümüne kadar olan tüm versiyonlarının etkilenmiş olabileceği belirtildi. PHP Vakfı da bir blog paylaşımında "PHP kullanıyorsanız derhal güncelleme yapmanız zorunludur" açıklamasını yaptı.
Dünyadaki sitelerin yüzde 70'inde PHP kullanılıyor
Siber güvenlik şirketi Wiz, PHP tabanlı kodların dünya genelindeki internet sitelerinin yaklaşık yüzde 70'inin çalıştırılmasında kullanıldığını tahmin ediyor. Buna çevrim içi mağazalar, haber kuruluşları ve kamu hizmeti sunan siteler de dahil.
Wiz, yaşanan durumun PHP'de şimdiye kadar keşfedilen en ağır güvenlik zafiyetleri arasında bulunduğunu, hatta yazılım tarihindeki en ciddi güvenlik açıklarından biri olduğunu belirtti.
Yalnızca PHP'yi kendi sunucularında çalıştıran siteler risk altında bulunuyor. Büyük çevrim içi platformların önemli bölümü ise farklı programlama dilleri kullanıyor ya da güvenlik yamasını hızla uygulayabilen hizmet sağlayıcılarıyla çalıştıkları için faaliyetlerini kesintisiz sürdürebiliyor.
"Saldırganlar şifre girmeden ele geçirebilir"
Sidney'deki Yeni Güney Galler Üniversitesi'nde siber güvenlik alanında kıdemli öğretim görevlisi Rahat Masood, söz konusu açığın "saldırganların herhangi bir yetkilendirme olmadan, kullanıcı adı veya şifre girmeksizin sunuculara erişmesine olanak sağlayabileceği" uyarısında bulundu.
"Sunuculara girdiklerinde istedikleri her şeyi yapabilirler" diyen Masood, saldırganların hassas verileri çalabileceğini, internet sitelerinin içeriklerini değiştirebileceğini veya sistemler üzerinde tam kontrol sağlayabileceğini vurguladı. Kurumlara çağrıda bulunan uzman, tehdidin ciddiye alınması gerektiğini belirtti.
Milyonlarca saldırı girişimi kaydedildi
Bulut hizmetleri şirketi Cloudflare'in CEO'su Matthew Prince, güvenlik açığının açıklanmasından önce bile yoğun şekilde istismar edilmeye çalışıldığını söyledi.
Prince'in paylaştığı verilere göre:
- Açıklamanın öncesindeki 10 saatte binlerce istismar girişimi tespit edildi
- Duyurudan sonraki 45 dakika içinde bu sayı on binlere ulaştı
- İki saat içinde yüz binlerceye yükseldi
- Şu an ise milyonlarla ifade ediliyor
Almanya ve Avrupa'da geniş kapsamlı kesintiler
Almanya'da birçok eyalet kurumu, emniyet birimi ve belediye, güncellemeleri yükleyebilmek için çevrim içi hizmetlerini geçici olarak durdurdu. Kuzey Ren-Vestfalya eyaleti Merkezi Polis Hizmetleri Dairesi, bazı çevrim içi hizmetlerinin tedbir amacıyla kapatıldığını duyurdu.
- Berlin Polisi: "İnternet Karakolu" hizmetinde kesinti yaşandı, vatandaşlar acil durum hattına yönlendirildi
- Charité Üniversite Hastanesi: Etkilenen kurumlar arasında yer aldı
- Münih, Flensburg ve Saarbrücken: Çevrim içi hizmetler askıya alındı
- Fransa: Paris Polisi dahil çeşitli kamu kurumlarının internet siteleri erişilemez durumda
- Belçika: Dışişleri Bakanlığı'nın internet sitesi çevrim dışı kaldı
- Hollanda: DigiD dijital kimlik sistemi, parlamento sitesi ve Ulusal Siber Güvenlik Merkezi web sayfası etkilendi
Ağustos ayında keşfedilmişti
Güvenlik açıklarının ilk olarak Ağustos ayında iki ayrı siber güvenlik şirketi ve yapay zeka geliştiricisi tarafından birbirlerinden bağımsız olarak aynı gün keşfedildiği ve yetkililere bildirildiği açıklandı. Daha sonra ek bulgularla farklı şekillerde istismar edilebileceği de tespit edildi.
Açıklar başlangıçta gizli olarak bildirilmiş, çözüm üzerinde çalışılırken kamuoyundan saklanmıştı. Ancak güncellemenin yayınlanmasından bir gün önce teknik ayrıntıların internete sızdırılması, çok sayıda kurumun sitelerini tedbir amaçlı kapatmasına yol açtı.
"Yapay zekânın hızına yetişmekte zorlanılıyor"
PHP Vakfı'na bağlı bir yazılım geliştiricisi, bunun "son on yıldan uzun süredir görülen en ciddi PHP güvenlik sorunu" olduğunu söyledi. Yapay zeka şirketleri de açığı "son yılların en ağır sonuçlar doğurabilecek güvenlik açıklarından biri" olarak nitelendirdi.
Şirketler ayrıca, yapay zekânın artık küresel ölçekte önem taşıyan güvenlik açıklarını tespit edebilecek seviyeye ulaştığını vurguladı.
Pennsylvania Üniversitesi'nden yapay zekâ uzmanı Ethan Mollick ise şirketlerin yapay zekâ destekli siber saldırılara karşı gerekli güncellemelerin hızına yetişmekte zorlandığını belirtti. Tüketicilerin de artık "her şeyin sık ve hızlı biçimde güncellendiği" bir dönemi deneyimleyeceğini ifade etti.
Topluluk Yorumları 0
Görüş ve düşünceleriniz editöryal ilkeler doğrultusunda yayınlanır.
Yorumunuz onaylandığında bildirelim mi?
Yorumunuz editörlerimiz tarafından yayınlandığında ve size yanıt geldiğinde anlık bildirim alın.
Düşüncelerinizi paylaşmak ve tartışmaya katılmak için giriş yapın veya üye olun...
Henüz yorum yapılmamış
Bu haber hakkında ilk görüşü belirten siz olun ve tartışmayı başlatın!